Windowsで作成するローカルアカウントは、アカウントの作成手順によってはデフォルトでパスワードに有効期間が設定されており、有効期間は変更したり無期限に設定することができます。
そこでここでは、ローカルアカウント(ユーザー)のパスワード有効期間を変更したり、無期限に設定する方法を解説します。また、パスワードの有効期限日を確認する方法も併せて紹介します。
目次
パスワードを有効期間を無期限にする
ローカルアカウントのパスワードの有効期間を無期限に設定する手順は、次のとおりです。(コンピューター上のすべてのローカルアカウントのパスワード有効期間を無期限に設定する方法は、下記の「パスワードの有効期間を変更する」をご参照ください。)
Windowsの「設定」などからローカルアカウントを作成すると、デフォルトでパスワードの有効期間は無期限に設定されます。
コンピューターの管理で設定
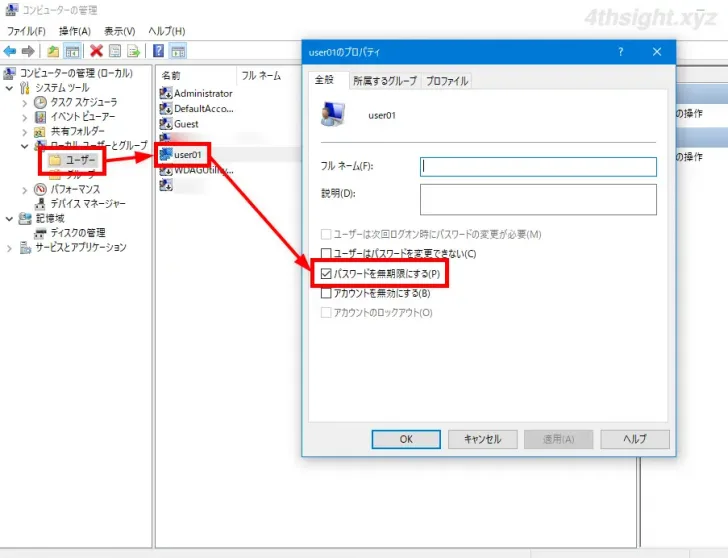
「コンピューターの管理」から設定するときは、コンピューターの管理の「ローカルユーザーとグループ」で、該当ユーザーのプロパティ画面にある「パスワードを無期限にする」にチェックを入れることで、パスワードの有効期間を無期限に設定できます。
コマンドで設定
コマンドでローカルアカウントのパスワードの有効期間を無期限に設定する手順は、次のとおりです。
たとえば、ローカルアカウント「user01」のパスワードを無期限に設定するときは、次のようにコマンドを実行します。
Windowsコマンドの場合:
> wmic UserAccount where Name='user01' set PasswordExpires=FalsePowerShellの場合:
PS> Set-LocalUser -Name user01 -PasswordNeverExpires $trueパスワードの有効期間を変更する
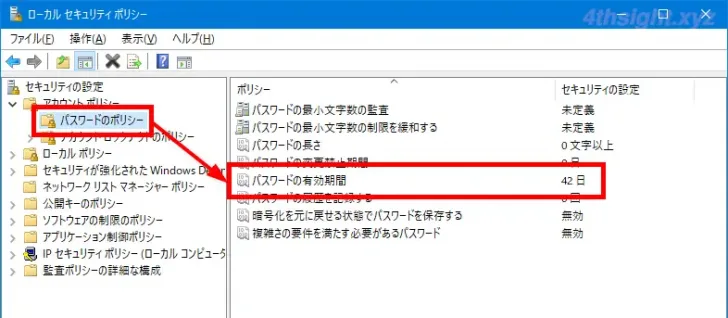
ワークグループ環境のローカルアカウントのパスワード有効期間はデフォルトで「42日」に設定されていますが、「ローカルセキュリティポリシー」で変更できます。
なお「ローカルセキュリティポリシー」の設定は、コンピューター上のすべてのローカルアカウントに適用されます。
手順は、次のとおりです。
スタートメニューのプログラム一覧などから「ローカルセキュリティポリシー」を起動し、画面左側で「アカウントポリシー」>「パスワードのポリシー」を選択し、画面右側の項目から「パスワードの有効期間」をダブルクリックします。
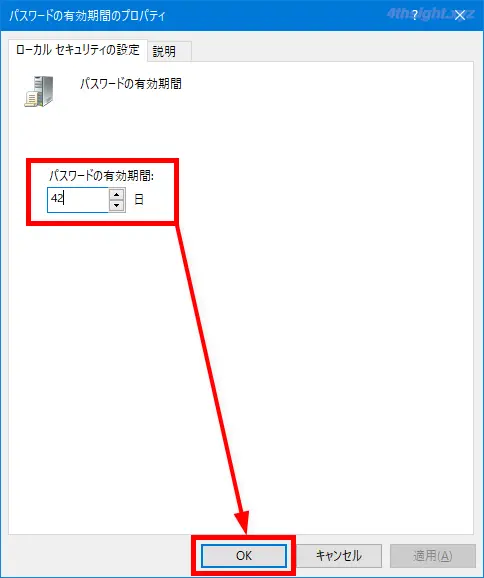
「パスワードの有効期間のプロパティ」画面が表示されるので「パスワードの有効期間」に日数を入力して「OK」をクリックします。
入力できる日数は0~999までで、0を設定するとパスワードの有効期間を無期限に設定できます。
パスワードの有効期限を確認する
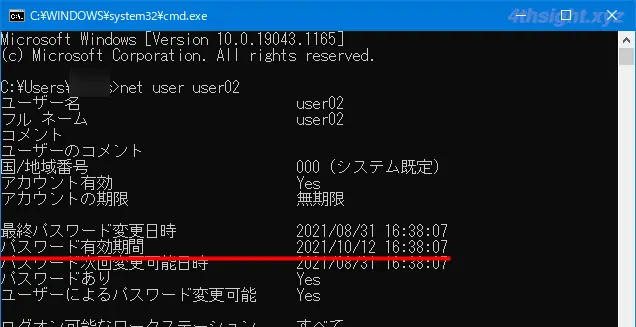
ローカルアカウントのパスワード有効期限はコマンドで確認でき、Windowsコマンドで「user02」のパスワード有効期限を確認したいときは、次のようにコマンドを実行します。
> net user user02すると、ユーザーアカウントの情報が表示され「パスワードの有効期間」に期限日時が表示されています。
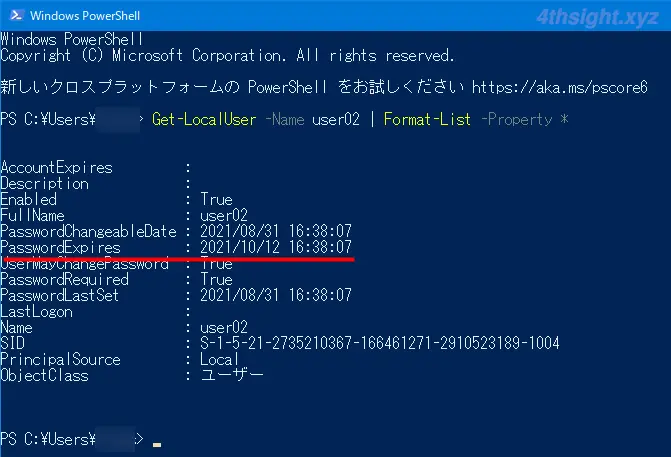
PowerShellコマンドレットで「user02」のパスワード有効期限を確認したいときは、次のようにコマンドを実行します。
PS> Get-LocalUser -Name user02 | Format-List -Property *すると、ユーザーアカウントの情報が表示され「PasswordExpires」に期限日時が表示されています。
あとがき
パスワードの有効期間を無期限に設定すると、管理上の手間が減る反面、セキュリティ的には心配になります。そのようなときは、PINなどのWindows Hello認証も設定することで、セキュリティ的なリスクを軽減できるでしょう。